Di episode #2 saya sudah melihat angka besar lanskap serangan 2026, dan di episode #3 saya mengurusi pertahanan sisi akun (hash, salt, MFA). Kali ini saya mau bedah satu istilah yang selalu muncul tapi sebenarnya jarang saya pahami detailnya: malware. Ternyata “malware” bukan satu benda, tapi sebuah keluarga besar — dan tiap anggota keluarganya punya cara masuk, cara bertahan, dan cara dilawan yang berbeda.
Empat keluarga yang wajib saya kenali
Yang paling membantu saya memahami malware adalah mengelompokkannya bukan dari namanya yang sering dipakai santai, tapi dari dua pertanyaan sederhana: bagaimana dia menyebar, dan apa yang dia lakukan setelah masuk.
| Jenis | Cara menyebar | Contoh dampak |
|---|---|---|
| Virus | Menumpang di file/host; butuh file itu dieksekusi | Kerusakan file, korupsi data |
| Worm | Otomatis lewat jaringan, tanpa perlu korban mengeksekusi apa pun | Penyebaran masif, downtime server |
| Trojan | Menyamar jadi software yang kelihatan sah (game, tools, crack) | Backdoor, kredensial dicuri |
| Ransomware | Umumnya lewat trojan/phishing, lalu enkripsi file | File terkunci + ancaman publikasi data (dipaksa bayar tebusan) |
Perbandingan virus vs worm adalah yang paling sering membuat saya salah paham dulu. Virus itu seperti file Excel berisi macro jahat — dia tidak bergerak sendiri, dia menunggu ada orang membuka file itu. Worm seperti kasus Shai-Hulud yang saya singgung di episode #2: menyebar sendiri antar-repo tanpa menunggu instruksi manusia. Karena worm tidak butuh “korban aktif”, dia jauh lebih cepat memenuhi Availability yang jadi salah satu kaki CIA Triad di episode #1.
Lima tahap: dari “masuk” sampai “beraksi”
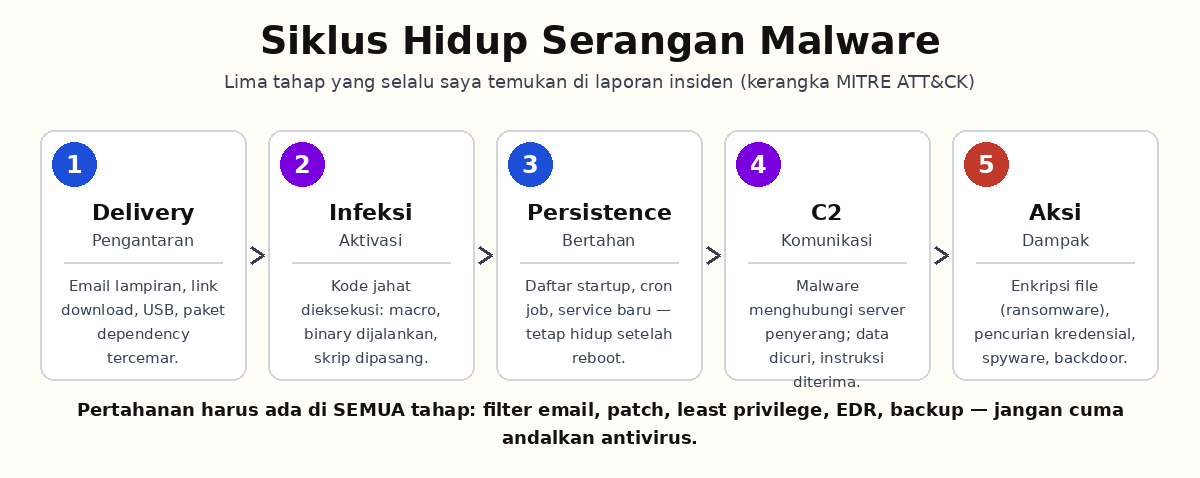
Yang mengubah cara saya melihat insiden adalah menyusun ulang malware menjadi lima tahap (lihat diagram di atas): Delivery (bagaimana file jahat itu sampai ke kita — email lampiran, link download, USB, dependency tercemar), Infeksi (kode dieksekusi: macro, binary dijalankan, skrip dipasang), Persistence (dia menanam diri supaya tetap hidup setelah reboot — daftar startup, cron job, service baru), C2 (Command & Control: malware menghubungi server penyerang, menerima instruksi, mengirim data curian), dan Aksi (enkripsi file, pencurian kredensial, spyware, backdoor).
Kenapa pembagian tahap ini penting buat saya? Karena tiap tahap punya “obat” berbeda. Delivery dilawan dengan filter email dan kebiasaan tidak menjalankan file mencurigakan. Infeksi dilawan dengan patch dan blokir macro eksternal. Persistence dilawan dengan audit rutin titik autostart. C2 dilawan dengan deteksi anomali koneksi keluar (firewall/EDR). Aksi dilawan dengan backup dan enkripsi data. Kalau saya cuma bilang “pasang antivirus”, saya sebenarnya cuma menutup satu titik di lima titik ini — sisanya terbuka.
Infostealer: Trojan modern yang jadi pintu depan ransomware
Di lanskap 2026, angka yang paling membuat saya waspada datang dari Verizon DBIR 2026 (Data Breach Investigations Report): ransomware kini terlibat di 48% breach yang diselidiki — hampir satu dari dua breach. Dan yang lebih membuat saya berpikir ulang soal password (lanjutan episode #3): sebagian besar korban ransomware ternyata punya jejak infostealer atau kebocoran kredensial dalam setahun sebelumnya. Infostealer adalah malware jenis trojan yang tugasnya spesifik: mencuri isi password manager, cookie sesi, dan file teks yang berisi kredensial — lalu data itu dijual atau dipakai untuk masuk langsung.
Ini berarti bagi saya: MFA yang kita pasang di episode #3 bukan “fitur tambahan” — dia pengaman terakhir yang menutup jalur infostealer→akun. Sekaligus mengingatkan kenapa password manager (bukan reuse password) penting: sekali komputer terinfeksi infostealer, semua password yang tersimpan plaintext atau di browser ikut terbawa.
Titik persistence: tempat saya mulai “mengintai” di lab sendiri
Bagian yang paling saya sukai dari tahap persistence adalah dia bisa saya pelajari secara defensif di mesin Linux milik sendiri. Beberapa titik yang biasa dipakai malware untuk bertahan (dan yang bisa saya audit dengan perintah bawaan):
# Titik persistence klasik di Linux — audit defensif di mesin sendiri
crontab -l                       # cron user
ls /etc/cron.d/ /etc/cron.daily/ # cron sistem
systemctl list-unit-files --state=enabled   # service yang auto-start
ls ~/.config/autostart/          # autostart desktop
cat /etc/ld.so.preload           # LD_PRELOAD — favorite rootkit
ss -tnp                          # koneksi keluar mencurigakan (tahap C2)
Saya jalankan keenam perintah itu di VPS dan laptop sendiri bukan untuk “mencari malware” secara obsesif, tapi untuk membiasakan diri melihat baseline sistem yang normal. Tanpa tahu apa yang wajar, saya tidak akan pernah bisa mengenali yang aneh — ini pola yang sama dengan log analysis yang akan kita dalami di episode investigasi insiden nanti.
Yang saya rangkum minggu ini
Malware bukan benda tunggal yang cukup di-lawan satu antivirus. Dia keluarga besar dengan lima tahap serangan, dan tiap tahap punya pertahanan berbeda. Yang paling menyentuh saya sebagai programmer: jalur infostealer → kredensial curian → ransomware terbukti kuat di data DBIR 2026, dan jalur itu justru dimulai dari kebiasaan kecil di komputer harian kita. Minggu ini saya mulai dari hal yang paling murah: audit titik persistence di mesin sendiri, pastikan MFA aktif di semua akun developer, dan cek backup benar-benar bisa dipulihkan — bukan sekadar “ada”.
Seperti biasa, catatan legal yang saya pegang: semua pembahasan di seri ini edukatif dan defensif. Memahami cara kerja malware adalah hak kita sebagai pemilik sistem; mengujinya ke sistem orang lain tanpa izin tertulis melanggar UU ITE. Untuk praktik, gunakan lab legal — daftarnya akan saya bahas di episode penutup.
Sumber
- Verizon Data Breach Investigations Report 2026 — ransomware di 48% breach; jejak infostealer/credential leak pada sebagian besar korban ransomware
- MITRE ATT&CK — kerangka taktik & teknik penyerang (termasuk Persistence, Command and Control, Impact)
- CISA Known Exploited Vulnerabilities Catalog — daftar kerentanan yang dieksploitasi nyata (referensi patching)
- NSA/CISA — Windows Persistence at Attackers’ Favorite Spot — daftar titik persistence yang sering dipakai malware
Komentar Terbaru