Sampai episode #24 kita habis-habisan membahas sisi aplikasi: hash, cracking, proxy. Kali ini saya menoleh ke bawah, ke lapisan yang lebih tua dan lebih luput dari perhatian: jaringan itu sendiri. Inti yang saya catat hari ini sederhana — enkripsi di aplikasi tidak banyak menolong kalau “orang ketiga” sudah duduk di tengah jalur paket kamu sejak awal. Man-in-the-middle bukan istilah abstrak; dia punya beberapa wujud nyata yang bisa saya pahami sebagai programmer: ARP spoofing di LAN kantor, evil twin di kafe, dan kelemahan protokol Wi-Fi yang baru sepenuhnya ditambal oleh WPA3.
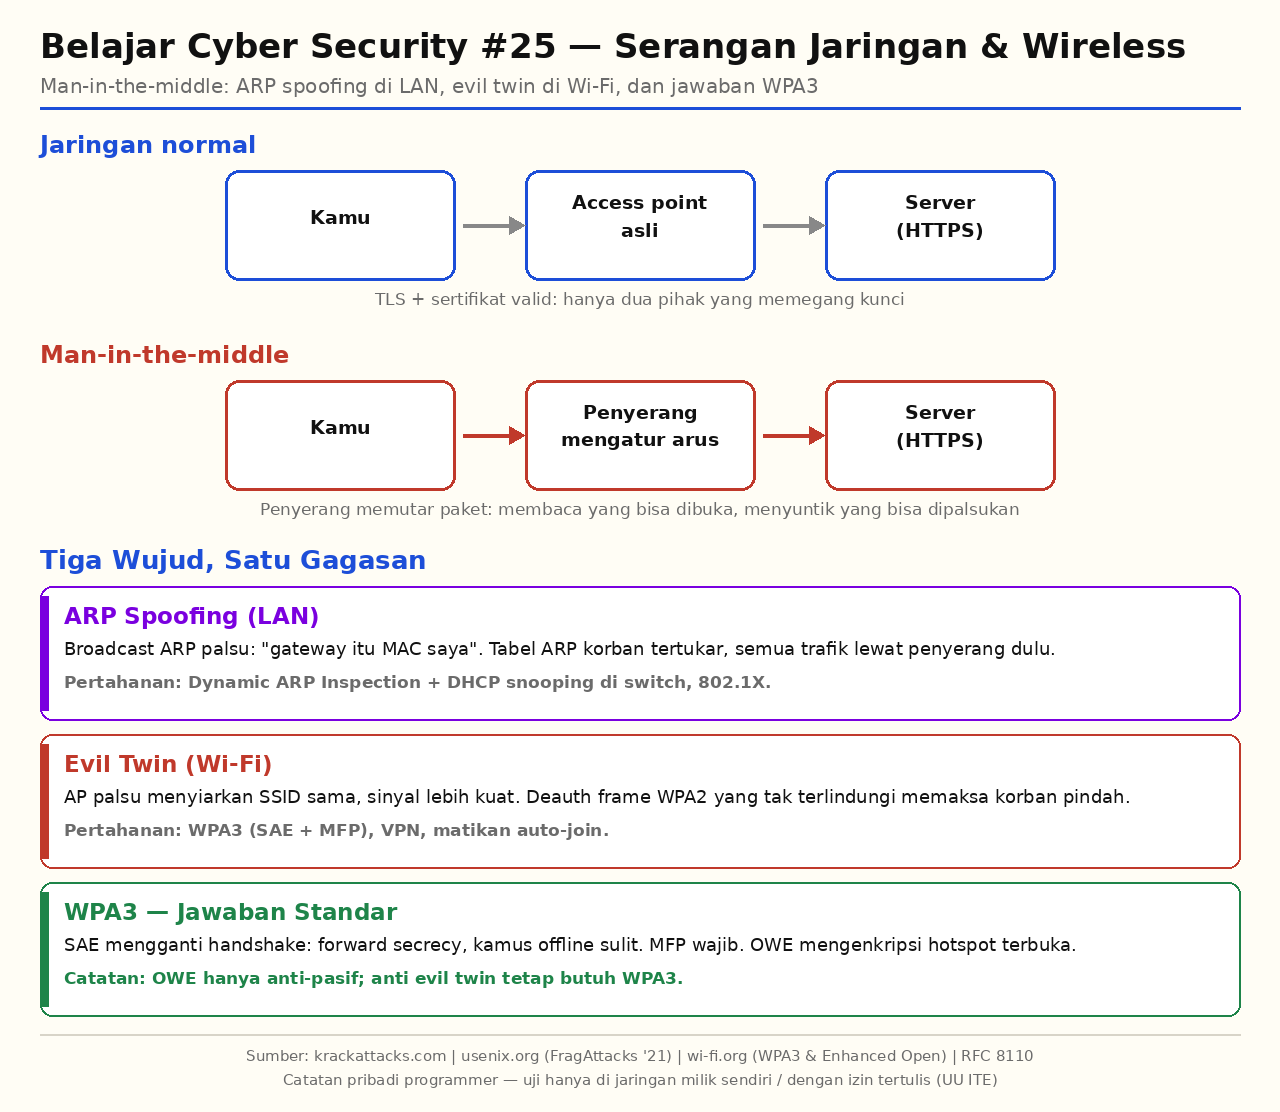
Man-in-the-middle: si “proxy” yang tidak minta izin
Saya suka memikirkannya begini: selama ini saya akrab dengan proxy — perantara yang saya pasang sendiri untuk debugging, seperti yang kita lakukan di episode #23 dengan Burp Suite. MITM adalah versi yang pahit: perantara yang dipasang orang lain, di jalur yang saya kira pribadi. Bedanya, kalau proxy-nya milik saya, saya memegang kunci; kalau milik penyerang, dialah yang memutuskan paket mana yang lolos, diubah, atau dibuang.
Menurut saya, kekuatan MITM bukan di “membaca” tapi di “memanipulasi”. Kalau penyerang bisa memutar arah paket, dia bisa melakukan dua hal sekaligus: mencuri data yang lewat, dan menyuntikkan data palsu yang diterima korban seolah dari server asli. Untungnya, lapisan HTTPS/TLS (#12) mempersulit bagian pembacaan — asal aplikasi benar-benar memaksa TLS dan memverifikasi sertifikat. Tapi MITM yang menyuntik konten (misalnya membalas halaman login palsu) masih mungkin kalau pengguna mengklik “lanjutkan meski sertifikat bermasalah”.
ARP spoofing: kenapa LAN kantor tidak otomatis aman
Di jaringan lokal (LAN), tidak ada TLS yang bisa menyelamatkan kalau alamat MAC-nya sudah tertukar. Protokol ARP punya sifat yang saya anggap “terlalu ramah”: siapa pun boleh menjawab pertanyaan “siapa pemilik IP ini?” tanpa perlu bukti. Penyerang memanfaatkannya dengan mengirim pesan ARP palsu ke broadcast — “gateway 192.168.1.1 ada di MAC saya” — berulang kali, sampai tabel ARP perangkat korban menuliskan MAC penyerang sebagai gateway. Sejak saat itu, semua lalu lintas korban ke internet melewati laptop penyerang dulu, dan dia tinggal meneruskan (atau menyaring) paketnya.
Ini yang membuat saya berhenti menganggap “satu Wi-Fi kantor = satu keluarga besar yang saling percaya”. Serangan MITM dibatasi satu broadcast domain L2, dan pertahanannya ada di sisi switch: Dynamic ARP Inspection (DAI) memvalidasi setiap paket ARP terhadap binding IP→MAC yang dibangun oleh DHCP snooping, lalu membuang yang tidak cocok (pedoman Cisco/Juniper). Ditambah 802.1X (port-based network access control, IEEE 802.1X-2020) supaya perangkat yang masuk port switch dulu membuktikan identitasnya sebelum diberi VLAN yang tepat. Ini persis semangat hardening Linux (#14): jangan percaya, verifikasi dulu.
Evil twin: kafe yang SSID-nya sama persis
Sekarang ke dunia nirkabel. Evil twin adalah akses point palsu yang menyiarkan SSID sama dengan jaringan asli — misalnya GuestWiFi di kafe yang saya datangi — tapi dengan sinyal lebih kuat. Perangkat korban, yang otomatis mencari SSID dikenal, bisa terpancing menyambung. Dari sanalah penyerang melihat semua trafik korban.
Yang paling saya garisbawahi: di WPA2, frame manajemen (deauth, disassoc) tidak dilindungi enkripsi. Artinya siapa pun bisa mengirim deauthentication frame palsu yang mengaku dari access point, memutus korban dari jaringan asli, lalu membiarkan korban “mencari ulang” dan jatuh ke tangan evil twin. Wi-Fi Alliance menyebut perlindungan ini MFP (Management Frame Protection), dan di WPA3 penerapannya menjadi wajib — persis balasan langsung terhadap kelemahan ini.
WPA3: apa yang benar-benar berubah
Saya sempat skeptis — “bukankah WPA2 sudah cukup?” Ternyata tidak. Tiga rujukan yang membuat saya yakin:
- KRACK (2017) — ditemukan Mathy Vanhoef & Frank Piessens (KU Leuven), diungkap 16 Oktober 2017. Menyerang four-way handshake WPA2: dengan memaksa reinstall kunci yang sedang terpasang, nonce di-reset dan enkripsi bisa dibobol. Dampaknya menyasar seluruh implementasi WPA2, bukan satu vendor. Rangkaian CVE-2017-13077 s.d. CVE-2017-13088.
- Dragonblood (2020) — serangan side-channel terhadap SAE/Dragonfly handshake milik WPA3 sendiri (IEEE S&P 2020), bukti bahwa protokol baru pun perlu diaudit.
- FragAttacks (2021) — USENix Security ’21: tiga cacat desain pada frame aggregation & fragmentation di standar 802.11 yang menginfeksi semua jaringan terproteksi dari WEP sampai WPA3, akarnya ada sejak 1997.
WPA3 (dirilis Wi-Fi Alliance 25 Juni 2018) mengganti mekanisme kunci dengan SAE (Simultaneous Authentication of Equals) — sejenis PAKE yang memberi forward secrecy dan mencegah serangan kamus offline terhadap handshake, plus MFP tadi. Untuk jaringan terbuka tanpa password, ada OWE (RFC 8110, sertifikasi Wi-Fi Enhanced Open) yang mengenkripsi trafik secara transparan. Tapi saya catat satu hal penting: OWE hanya melindungi terhadap serangan pasif — perlindungan terhadap evil twin tetap butuh WPA3-Personal atau Enterprise. Enkripsi ≠ otentikasi.
Yang saya terapkan
Praktik yang mulai saya jalankan: (1) di jaringan publik, aktifkan VPN — ide dasarnya yang sudah kita bahas di episode #6 — supaya trafik asli terbungkus tunnel yang tidak bisa dibaca evil twin; (2) matikan auto-join ke jaringan terbuka dan lupakan SSID yang tidak lagi dipakai; (3) pastikan aplikasi yang saya bangun memaksa HTTPS, bukan diam-diam jatuh ke HTTP; (4) di lingkungan kantor, minta jaringan tamu dipisahkan ke VLAN sendiri — segmentasi membatasi gerak penyerang yang sudah masuk; dan (5) untuk perangkat yang mendukung, upgrade ke WPA3 bila router sudah menyediakannya.
Menurut saya, pelajaran terbesar episode ini bukan daftar tool, tapi satu kebiasaan berpikir: setiap kali ada perantara antara saya dan server, saya bertanya “siapa yang memasang perantara ini, dan apakah saya memegang kuncinya?” Jawaban atas pertanyaan itu menentukan apakah saya sedang debugging dengan Burp — atau sedang disadap.
Catatan legal: semua pembahasan serangan di sini untuk memahami pertahanan. UU ITE melarang akses ilegal terhadap sistem orang lain; pengujian keamanan hanya sah pada lingkungan milik sendiri atau dengan izin tertulis. Di episode #22 sudah kita bahas bagaimana pengujian yang sah itu dijalankan.
Sumber
- Wi-Fi Alliance — WPA3 (rilis 25 Juni 2018) & Wi-Fi CERTIFIED Enhanced Open (OWE): wi-fi.org
- M. Vanhoef & F. Piessens — “Key Reinstallation Attacks: Forcing Nonce Reuse in WPA2” (KRACK), ACM CCS 2017; pengungkapan publik 16 Okt 2017: krackattacks.com
- M. Vanhoef & E. Ronen — “Dragonblood: Analyzing the Dragonfly Handshake of WPA3 and EAP-pwd”, IEEE S&P 2020
- M. Vanhoef — “Fragment and Forge: Breaking Wi-Fi Through Frame Aggregation and Fragmentation” (FragAttacks), USENix Security ’21: usenix.org & fragattacks.com
- RFC 8110 — Opportunistic Wireless Encryption (OWE)
- IEEE 802.1X-2020 — Port-Based Network Access Control
- Cisco & Juniper configuration guides — Dynamic ARP Inspection, DHCP snooping, 802.1X
Komentar Terbaru