Kemarin di episode #26 kita membahas API dan mobile security — dua area yang permukaan serangannya justru banyak terbuka lewat informasi publik. Kedengarannya seperti pekerjaan agen rahasia, tapi kenyataannya jauh lebih sepele: sebagian besar “intelijen” itu berasal dari halaman yang memang publik. Di episode ini saya catat bagaimana seorang pembelajar keamanan memanfaatkan — dan sekaligus membela diri dari — kebocoran informasi lewat jalur terbuka.
Apa itu OSINT?
OSINT (Open Source Intelligence) adalah kegiatan mengumpulkan informasi dari sumber yang legal dan publik: media sosial, repositori kode, WHOIS, certificate transparency log, archive.org, bahkan metadata foto. Tidak ada hacking di sini — semua datanya memang bisa diakses siapa saja. Justru itu bahayanya: kalau saya bisa menemukannya dalam 10 menit, penyerang yang lebih tekun juga bisa.
Bagi saya sebagai programmer, analoginya seperti membaca error log aplikasi orang lain yang tidak sengaja dipublikasikan. Isinya bukan rahasia database, tapi petunjuk lengkap tentang cara kerja sistem internal — versi framework, nama internal paket, alamat server, nama tim.
Jejak yang sering tidak kita sadari
- Git history — file yang sudah dihapus dari HEAD masih hidup di commit lama. Sekali
.envpernah ter-commit, menghapusnya dari cabang utama tidak menghapusnya dari riwayat. - Metadata dokumen & gambar — foto yang diunggah bisa membawa EXIF: perangkat, lokasi GPS, waktu pengambilan.
- Certificate transparency log — setiap sertifikat HTTPS yang diterbitkan untuk domain saya tercatat publik, termasuk subdomain internal yang seharusnya tak terlihat dari luar.
- WHOIS & DNS — nama registrar, email kontak, catatan DNS yang menunjuk layanan email perusahaan.
- Arsip halaman — Wayback Machine menyimpan versi lama halaman saya yang mungkin memuat API key yang sudah “dihapus”.
Saya sendiri pernah kaget menemukan subdomain lama sebuah proyek side-project masih hidup dengan panel admin default yang belum diubah password-nya. Tidak ada yang menyerang — halaman itu hanya muncul di pencarian.
Footprinting: alur kerjanya
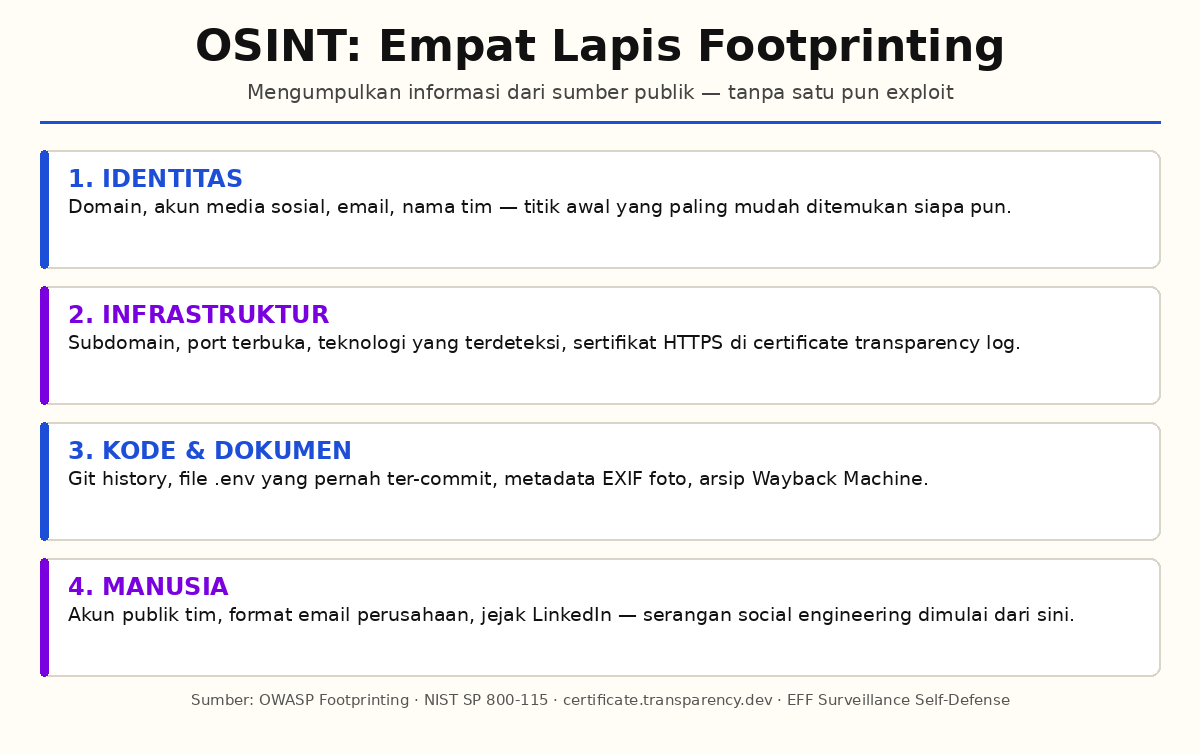
Urutan umum yang saya praktikkan di lab sendiri (domain yang saya miliki): mulai dari identitas — nama domain, akun media sosial — lalu perluas ke infrastruktur (subdomain, port yang terbuka, teknologi yang terdeteksi), baru terakhir ke manusia (akun publik tim, format email perusahaan). Setiap lapis menghasilkan pertanyaan lanjutan. Prinsipnya satu: kenali permukaan serangan saya sendiri sebelum orang lain yang melakukannya.
Yang paling menyadarkan saya: hampir semua lapisan ini bisa dijalankan tanpa satu pun paket exploit. Saya tidak membuka port, tidak mengirim payload, tidak menyentuh sistem orang — hanya membaca apa yang memang dipublish. Kalau informasinya sudah tersedia untuk mesin pencari, bedanya dengan “rahasia” hanya soal waktu sampai ada yang menyusunnya.
Tools gratis yang saya pakai
whois dan dig untuk DNS, subfinder untuk enumerasi subdomain, theHarvester untuk mengumpulkan email dan host, dan pencarian GitHub sederhana dengan operator filename:.env untuk mengecek apakah rahasia saya pernah bocor. Untuk situs saya sendiri, Google Dorking dengan site:domain.com filetype:pdf membantu menemukan dokumen internal yang tak sengaja terindeks. Semua berjalan di mesin lokal, terhadap aset yang saya miliki izinnya.
OPSEC: membalikkan senjata yang sama
Cara terbaik memahami risiko OSINT adalah melakukannya terhadap diri sendiri. Langkah yang saya terapkan: audit akun publik (mana yang mengekspos nama asli, tempat kerja, alamat email kerja), matikan EXIF sebelum unggah, pakai email terpisah untuk registrasi domain supaya WHOIS tidak menautkannya ke identitas utama, dan rutin cek apakah kata kunci rahasia pernah muncul di GitHub atau arsip web. Ini defensif sepenuhnya — dan justru bagian paling murah dari seluruh program keamanan saya.
Yang selalu saya ingat: pengumpulan OSINT terhadap pihak ketiga tanpa izin bisa masuk ranah pelanggaran — di Indonesia hal ini diatur UU ITE soal akses terhadap sistem dan/atau elektronik information milik orang lain. Semua eksperimen di episode ini saya lakukan hanya terhadap aset sendiri atau lab berizin.
Sumber
- OWASP — Footprinting
- NIST SP 800-115 — Technical Guide to Information Security Testing and Assessment
- Certificate Transparency — certificate.transparency.dev
- EFF — Surveillance Self-Defense (OPSEC)
- ExifTool — exiftool.org
Komentar Terbaru