Belajar Cyber Security #21: Malware Analysis Pemula — Statis, Dinamis, dan Tool Gratis

Setelah di episode #4 saya mengenal jenis-jenis malware dari sudut pandang pengguna, dan di episode #20 belajar membaca bekas jejak serangan di log, kali ini saya ingin naik satu level: bagaimana kalau kita pegang langsung file mencurigainnya? Inilah catatan belajar saya tentang malware analysis pemula — dua jalur utamanya (statis dan dinamis), tool gratis yang bisa dipakai, dan batas yang tidak boleh saya langgar sebagai orang yang sedang belajar.

Prinsip yang saya bawa sejak awal: analisis malware adalah pekerjaan defensif. Tujuannya memahami cara kerja supaya bisa mendeteksi dan mencegah — bukan untuk membuat varian baru. Saya juga mengingatkan diri sendiri soal batasan hukum: menganalisis file yang memang disediakan untuk latihan atau milik sendiri itu legal; menguji file ke sistem orang lain tanpa izin tertulis melanggar UU ITE. Dengan dua pegangan itu, saya mulai dari yang paling aman.

Belajar Cyber Security #21: Malware Analysis Pemula — Statis, Dinamis, dan Tool Gratis Lanjutkan membaca
Belajar Cyber Security #20: Digital Forensics — Log, Timeline, dan Chain of Custody

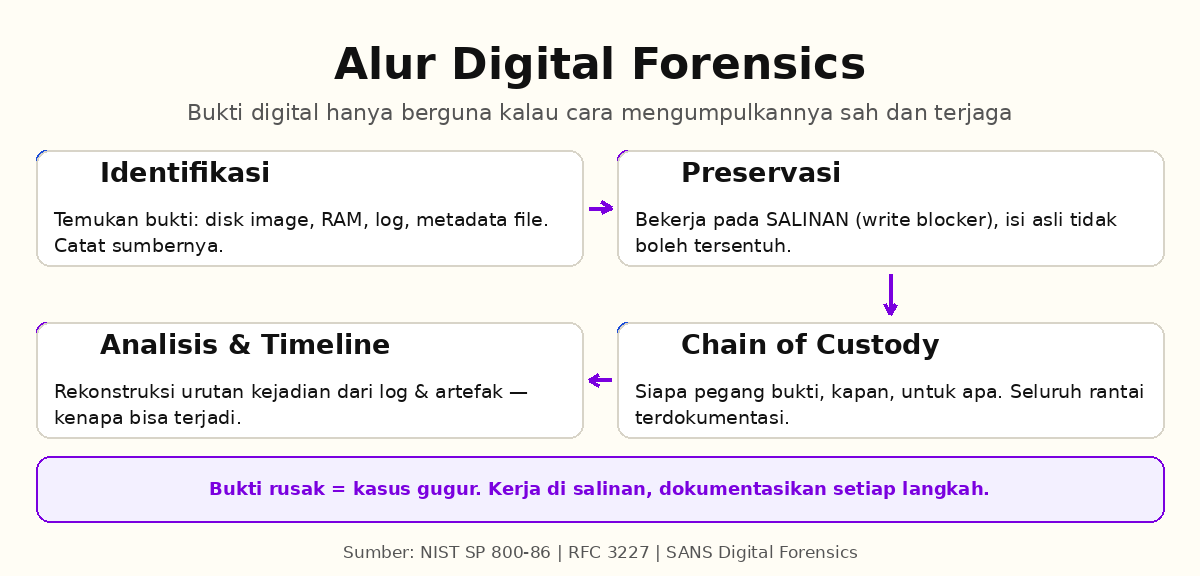
Di episode #19 kita sudah punya alur PICERL untuk merespons insiden. Tapi ada satu fase yang sering saya remehkan sebagai programmer: membaca bukti digital. Selama ini saya terbiasa “lihat log, tebak, bereskan” — dan ternyata cara itu rapuh. Hari ini saya mencatat dasar-dasar digital forensics: bagaimana bukti dikumpulkan supaya tetap sah, bagaimana timeline kejadian disusun ulang, dan kenapa cara kita memegang bukti sama pentingnya dengan buktinya sendiri.

Alur digital forensics: identifikasi, preservasi, chain of custody, analisis timeline
Empat langkah inti forensik digital — bukti yang salah ditangani bisa membuat kasus gugur.
Belajar Cyber Security #20: Digital Forensics — Log, Timeline, dan Chain of Custody Lanjutkan membaca

Belajar Cyber Security #19: Incident Response — Enam Langkah PICERL Saat Insiden Terjadi

Di episode #1 saya memuat Confidentiality, Integrity, Availability sebagai pengukur setiap keputusan keamanan. Waktu itu saya masih berpikir tugas utama programmer adalah mencegah serangan supaya tidak pernah terjadi. Hari ini saya belajar sisi lain yang menurut saya justru lebih realistis: mencegah 100% itu mustahil, jadi yang membedakan insiden kecil dan bencana adalah bagaimana kita merespons begitu alarm berbunyi. Ini catatan belajar saya tentang incident response.

Belajar Cyber Security #19: Incident Response — Enam Langkah PICERL Saat Insiden Terjadi Lanjutkan membaca