Belajar Cyber Security #24: Password Cracking — Hashcat, Dictionary, dan Kenapa MFA Menyelamatkan

Di episode #23 kita sempat iseng-iseng melihat trafik sendiri lewat Burp Suite. Kali ini saya ingin masuk ke sisi lain: bagaimana serangan terhadap password yang bocor itu bekerja di dunia nyata, dan kenapa MFA yang sering kita abaikan justru penyelamat utama. Catatan ini saya tulis setelah mencoba hashcat dan John the Ripper di mesin virtual sendiri — bukan untuk memecahkan hash orang lain, tapi untuk memahami seberapa cepat password lemah kita bisa ditebak kembali.
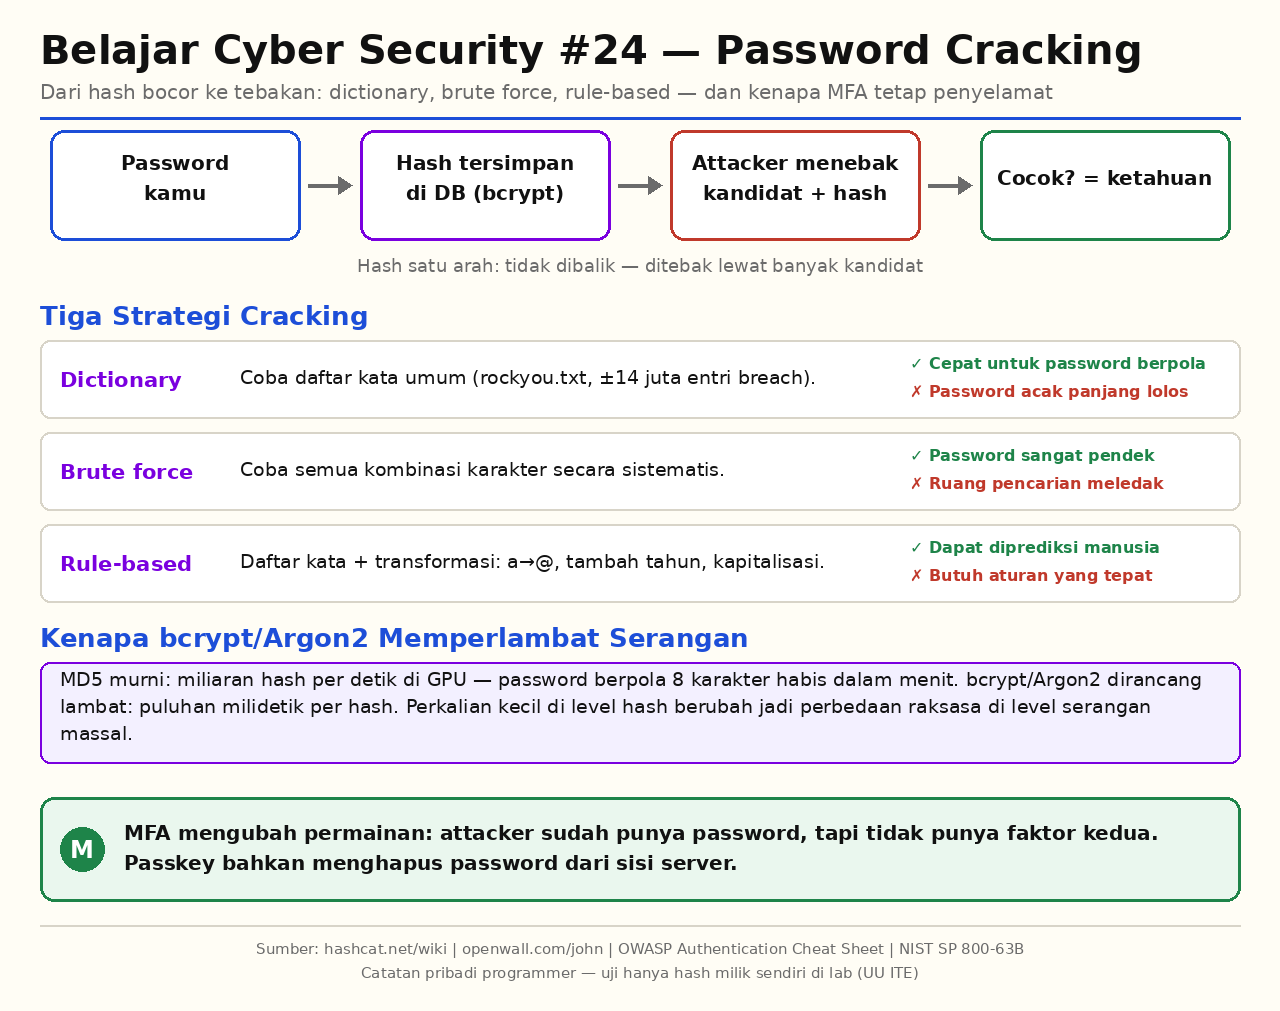
Infografis alur password cracking: dari password ke hash, tiga strategi dictionary/brute force/rule-based, bcrypt vs MD5, dan MFA
Alur dan strategi password cracking — uji hanya di lab dengan hash milik sendiri.
Belajar Cyber Security #24: Password Cracking — Hashcat, Dictionary, dan Kenapa MFA Menyelamatkan Lanjutkan membaca

Belajar Cyber Security #23: Web Proxy & Burp Suite — Melihat Trafik Sendiri di Tengah Jalan

Di episode #22 kita bahas cara kerja seorang penetration tester: izin tertulis, scope, lalu laporan. Nah, alat kerja utamanya apa? Jawabannya hampir selalu sama — web proxy. Kali ini saya catat bagaimana sebuah proxy bisa membuat saya melihat dan mengubah trafik HTTP saya sendiri, pakai Burp Suite Community Edition versi 2026.10.1 (rilis 26 Oktober 2026). Ini bagi saya bagian paling seru sekaligus paling membuat was-was, karena sekali dipasang, semua request dari browser saya terlihat telanjang di layar.

Belajar Cyber Security #23: Web Proxy & Burp Suite — Melihat Trafik Sendiri di Tengah Jalan Lanjutkan membaca

Belajar Cyber Security #22: Ethical Hacking & Penetration Testing — Izin Tertulis, Scope, dan Laporan

Di episode #7 sampai #10 kita sudah menyentuh sisi penyerang: OWASP Top 10, SQL Injection, XSS, CSRF. Pertanyaan yang muncul di kepala saya setelah itu: kalau semua serangan sudah dipelajari, bagaimana sebenarnya orang mengujinya secara legal di sistem nyata? Hari ini saya catat jawabannya — ethical hacking dan penetration testing, yaitu menembus sistem MILIK ORANG LAIN tapi dengan izin tertulis, waktu yang disepakati, dan laporan yang jujur.

Bagi saya sebagai programmer, ini penting karena selama ini mentalitas saya cuma satu: menulis kode yang jalan. Sekarang saya sadar ada peran yang tugasnya mencari celah SEBELUM penjahat menemukannya, dan proses kerjanya jauh lebih terstruktur daripada yang saya bayangkan waktu remaja dulu.

Belajar Cyber Security #22: Ethical Hacking & Penetration Testing — Izin Tertulis, Scope, dan Laporan Lanjutkan membaca