Belajar Laravel #9: Middleware — Petugas Keamanan di Lorong Request

Seri Laravel ini sudah sampai episode ke-9, dan saya merasa sudah cukup nyaman dengan routing, controller, Blade, migration, Eloquent, dan form handling. Sekarang saatnya memahami satu lapisan lagi yang selama ini saya lihat tapi tidak terlalu pahami: middleware. Kalau routing itu penjaga pintu masuk dan controller itu yang menerima tamu, maka middleware itu semacam petugas keamanan di lorong sebelum tamu sampai ke ruangan. Dia bisa memeriksa tiket, memverifikasi identitas, atau bahkan memutar balik tamu yang tidak diundang — sebelum controller sempat melihat siapa yang datang.
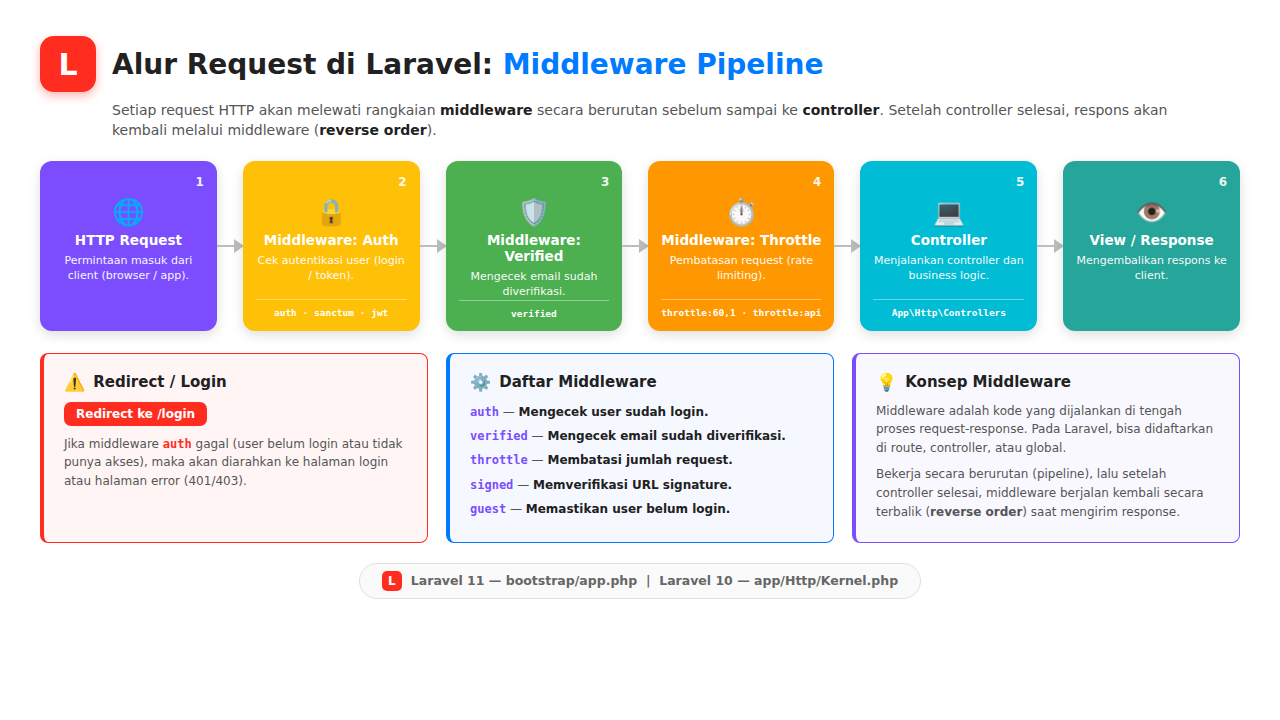
Diagram alur request melewati middleware auth, verified, throttle sebelum sampai ke controller
Alur request melewati pipeline middleware sebelum sampai ke controller.
Belajar Laravel #9: Middleware — Petugas Keamanan di Lorong Request Lanjutkan membaca

Belajar Laravel #8: Form Handling & Validasi — CSRF, Rule, dan Form Request

Hari ini saya masuk ke materi yang langsung terasa “nyambung” dengan kerjaan sehari-hari: form handling dan validasi. Dari semua bagian Laravel yang pernah saya coba, ini yang paling sering saya pakai — karena hampir semua aplikasi web pasti menerima input dari user, entah itu form login, form pendaftaran, atau form tambah data. Dan kalau input itu tidak dijaga, aplikasi bisa jebol. Jadi catatan kali ini saya buat agak lengkap, terutama soal CSRF dan Form Request yang sempat bikin saya menepuk jidat: “oh, selama ini saya repot-repot manual terus!”

Belajar Laravel #8: Form Handling & Validasi — CSRF, Rule, dan Form Request Lanjutkan membaca