Belajar Cyber Security #27: OSINT — Footprinting dan OPSEC untuk Programmer

Kemarin di episode #26 kita membahas API dan mobile security — dua area yang permukaan serangannya justru banyak terbuka lewat informasi publik. Kedengarannya seperti pekerjaan agen rahasia, tapi kenyataannya jauh lebih sepele: sebagian besar “intelijen” itu berasal dari halaman yang memang publik. Di episode ini saya catat bagaimana seorang pembelajar keamanan memanfaatkan — dan sekaligus membela diri dari — kebocoran informasi lewat jalur terbuka.
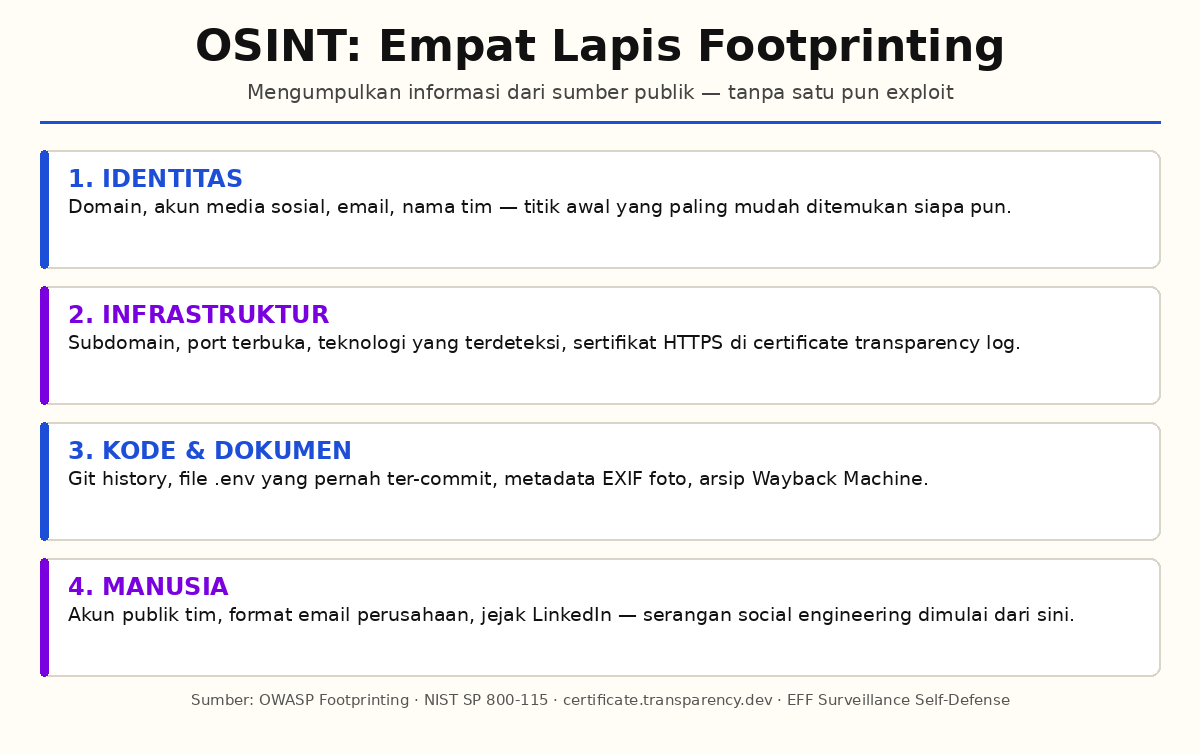
Infografis 4 lapis footprinting OSINT: identitas, infrastruktur, kode & dokumen, manusia
Empat lapis footprinting yang saya praktikkan di lab sendiri.
Belajar Cyber Security #27: OSINT — Footprinting dan OPSEC untuk Programmer Lanjutkan membaca

Belajar Cyber Security #26: API & Mobile Security — OWASP API Top 10 dan Mobile Top 10

Di episode #25 kita baru saja keliling menangkap trafik sendiri lewat Burp Suite, dan di episode #11 sudah membahas JWT vs session cookie. Kali ini saya mau mencatat satu hal yang sering saya remehkan sebagai programmer web: API dan aplikasi mobile punya “daftar penyakit” sendiri yang berbeda dari web biasa. OWASP punya dua daftar khusus — API Security Top 10 (edisi 2023) dan Mobile Top 10 (edisi 2024 final) — dan isinya ternyata bukan hal eksotis.

Belajar Cyber Security #26: API & Mobile Security — OWASP API Top 10 dan Mobile Top 10 Lanjutkan membaca

Belajar Cyber Security #25: Serangan Jaringan & Wireless — MITM, Evil Twin, dan WPA3

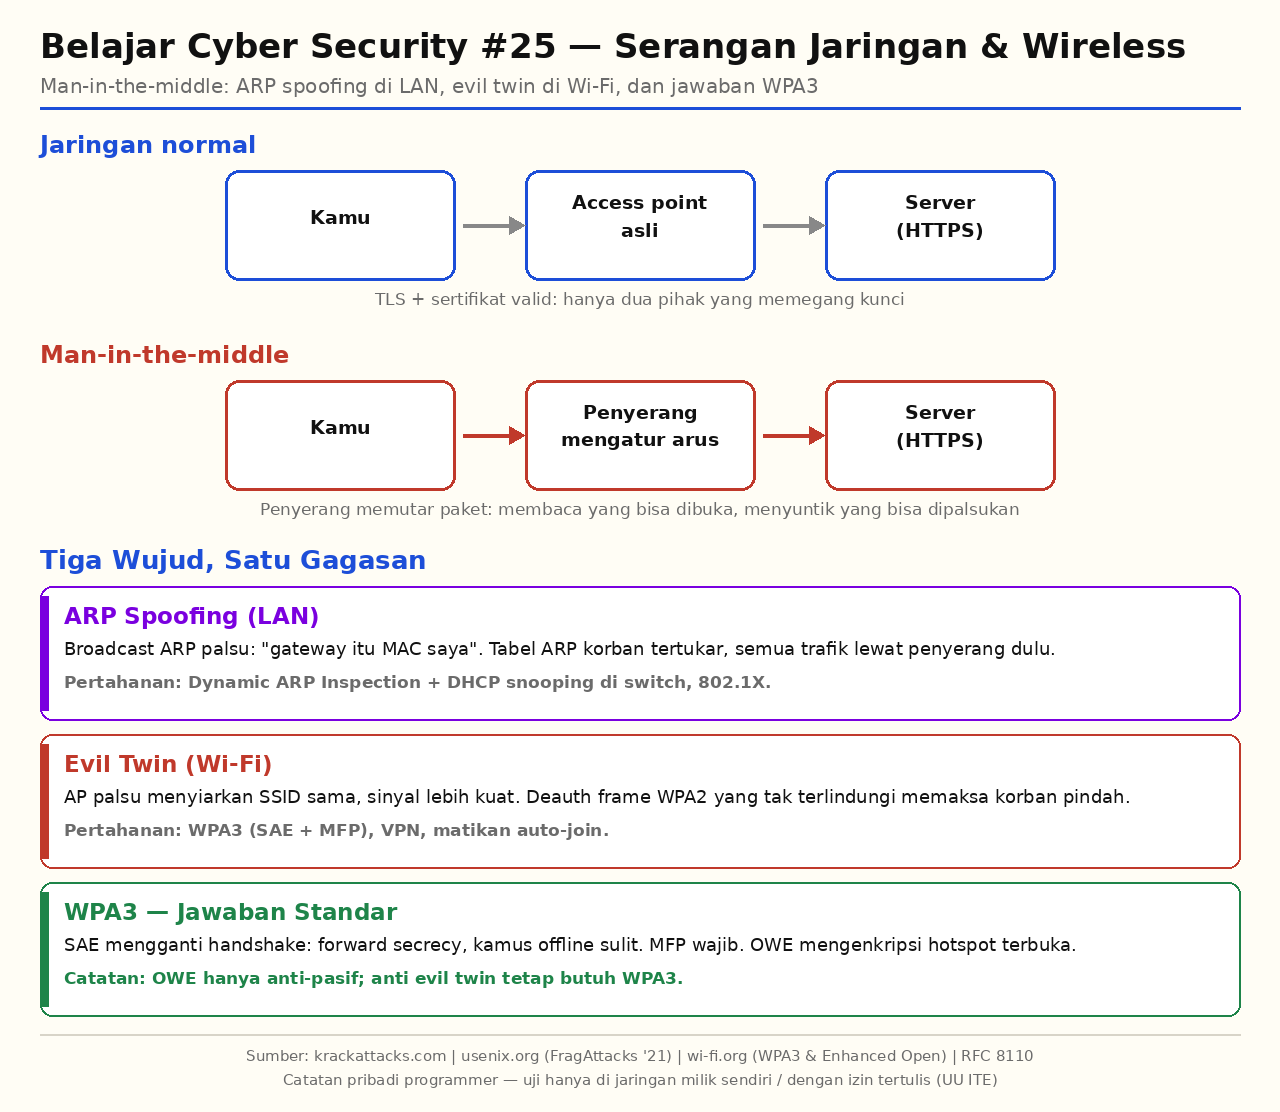
Sampai episode #24 kita habis-habisan membahas sisi aplikasi: hash, cracking, proxy. Kali ini saya menoleh ke bawah, ke lapisan yang lebih tua dan lebih luput dari perhatian: jaringan itu sendiri. Inti yang saya catat hari ini sederhana — enkripsi di aplikasi tidak banyak menolong kalau “orang ketiga” sudah duduk di tengah jalur paket kamu sejak awal. Man-in-the-middle bukan istilah abstrak; dia punya beberapa wujud nyata yang bisa saya pahami sebagai programmer: ARP spoofing di LAN kantor, evil twin di kafe, dan kelemahan protokol Wi-Fi yang baru sepenuhnya ditambal oleh WPA3.

Diagram alur man-in-the-middle: jaringan normal vs MITM, tiga wujud serangan (ARP spoofing, evil twin, WPA3)
Dua jalur yang tampak sama bagi korban, tapi salah satunya melewati penyerang.
Belajar Cyber Security #25: Serangan Jaringan & Wireless — MITM, Evil Twin, dan WPA3 Lanjutkan membaca